در پایان این راهنما، TLS شخصی را فعال میکنیم تا گواهی TLS خودمان برای برقراری ارتباط امن بین مرورگر بازدیدکننده و لبه CDN استفاده شود.
اگر میخواهیم ستون گواهی Let’s Encrypt را صادر و تمدید کند، فعالسازی TLS خودکار را دنبال میکنیم. تفاوت این حالتها در گواهی TLS چیست؟ آمده است. قالب Secret و گزینههای TLS را در مرجع تنظیمات TLS میبینیم.
اگر گواهی را خارج از پنل صادر میکنیم، صدور گواهی TLS با acme.sh را دنبال میکنیم و سپس فایلهای گواهی و کلید خصوصی را در این راهنما بارگذاری میکنیم.
پیشنیازها
- یک دامنه یا زیردامنه پشت CDN ستون — آموزشها
- زنجیره کامل گواهی (PEM) و کلید خصوصی متناظر با آن برای همان دامنه؛ الگوریتم RSA یا ECDSA
تمدید گواهی شخصی بر عهده خودمان است. پیش از انقضای گواهی، Secret جدید میسازیم و آن را برای وبسایت انتخاب میکنیم.
مراحل
-
در پنل، از سرویس توزیع محتوا وارد وبسایتها میشویم و وبسایت موردنظر را انتخاب میکنیم.
-
بخش گواهی SSL/TLS را باز کرده و ویرایش تنظیمات TLS را کلیک میکنیم.
-
TLS شخصی را انتخاب میکنیم.
-
حداقل ورژن TLS را روی
TLSv1.2میگذاریم، مگر اینکه کلاینت موردنظر به نسخه پایینتری نیاز داشته باشد. -
در انتخابگر گواهی شما، Secret موردنظر را انتخاب میکنیم. اگر Secret نداریم، افزودن secret جدید را میزنیم و فیلدهای زیر را تکمیل میکنیم:
-
نام: نامی برای شناسایی Secret در آینده. فقط حروف کوچک انگلیسی، عدد و خط تیره استفاده میکنیم.
-
Fullchain CRT: گواهی دامنه را در ابتدا و گواهیهای میانی را بلافاصله پس از آن، هرکدام در یک بلوک PEM قرار میدهیم. گواهی بدون زنجیره کامل پذیرفته نمیشود. گواهی باید با همان الگوریتم کلید ساخته شده باشد؛ RSA با RSA و ECDSA با ECDSA.
-
Private key: کلید خصوصی PEM جفت با همان گواهی. RSA و ECDSA هر دو معتبرند. این سرآیندها پذیرفته میشوند:
BEGIN PRIVATE KEY— PKCS#8؛ برای RSA یا ECDSABEGIN RSA PRIVATE KEY— RSABEGIN EC PRIVATE KEY— ECDSA
-
-
گزینه همه درخواستهای HTTP بهطور خودکار به HTTPS هدایت شوند. را روشن میکنیم.
-
تایید و ذخیره را کلیک میکنیم.
بررسی صحت
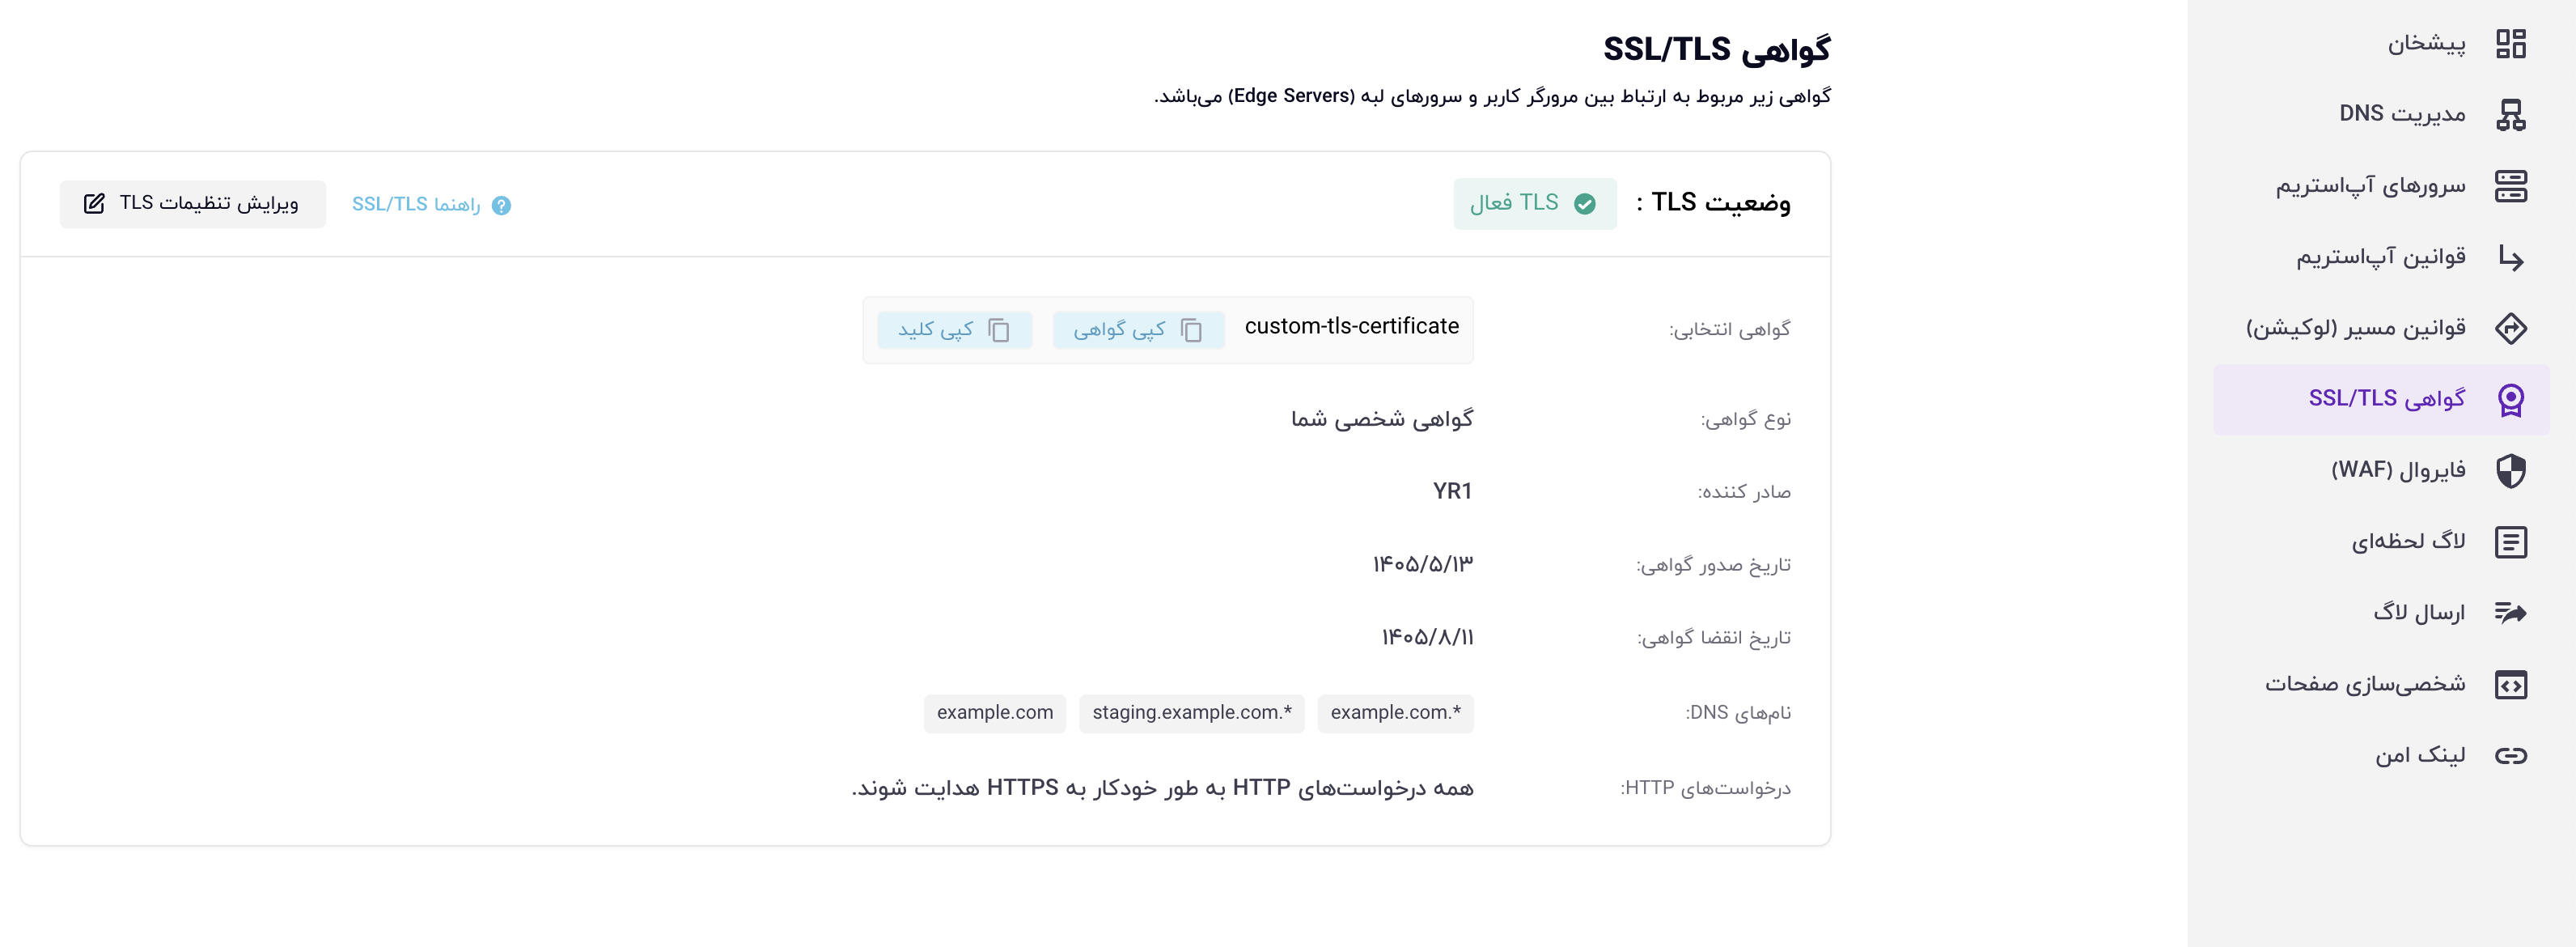
در صفحه گواهی SSL/TLS، وضعیت باید TLS فعال و نوع گواهی گواهی شخصی شما باشد.
نام Secret، صادرکننده، تاریخ انقضا و نامهای DNS گواهی را نیز در همین صفحه بررسی میکنیم.
برای اطمینان از فعال بودن TLS، example.com را با دامنه خود جایگزین میکنیم:
curl -sI "https://example.com/"اگر TLS بهدرستی فعال باشد، درخواست با موفقیت پاسخ میگیرد. در صورت نامعتبر بودن گواهی TLS نیز curl خطا میدهد.
برای بررسی هدایت خودکار HTTP به HTTPS:
curl -sI "http://example.com/"اگر گزینه هدایت خودکار HTTP به HTTPS فعال باشد، پاسخ باید شامل وضعیت 301 یا 308 و هدر Location با آدرس HTTPS باشد؛ برای مثال:
HTTP/1.1 301 Moved Permanently
Location: https://example.com/
اگر مرورگر خطای گواهی نشان میدهد، موارد زیر را بررسی میکنیم:
- نامهای DNS داخل گواهی، hostname وبسایت را پوشش دهند.
- زنجیره گواهی کامل باشد: گواهی دامنه و سپس گواهیهای میانی.
- کلید خصوصی با همان گواهی جفت باشد؛ الگوریتم هر دو RSA باشد یا هر دو ECDSA.
- گواهی منقضی نشده باشد.